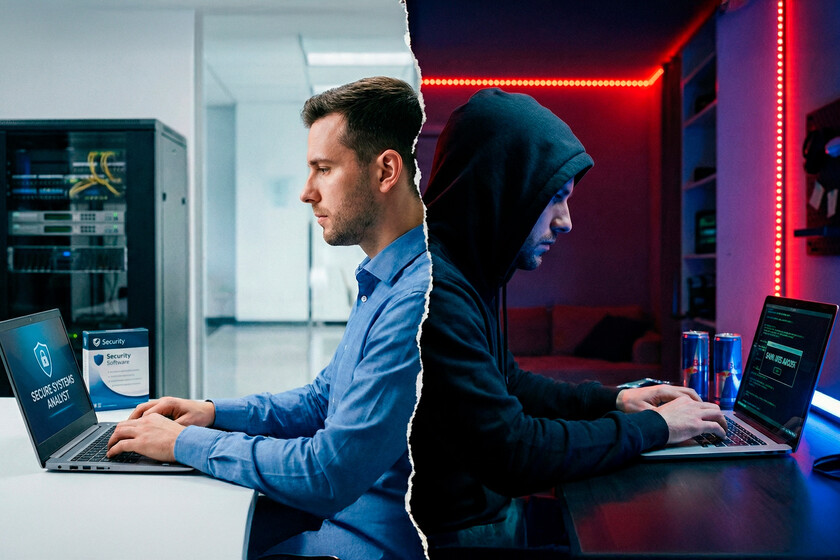
ransomware se prezintă de obicei ca o amenințare externă, difuză și greu de localizat, asociată cu grupuri criminale care operează din alte țări și la infrastructurile ascunse din rețea. Cu toate acestea, cazul raportat de Departamentul de Justiție al Statelor Unite încalcă această narațiune. Aici nu vorbim de un eșec specific de supraveghere, ci de profesioniști din sector însuși care, conform acuzației, și-au folosit pregătirea și poziția pentru a ataca companiile americane. Concluzia este pe cât de simplă, pe atât de alarmantă: amenințarea nu vine întotdeauna din exterior, chiar și într-un domeniu atât de specializat.
Ceea ce se știe despre caz astăzi este bine definit în documentele instanței și declarațiile oficiale. La 30 decembrie 2025, Departamentul de Justiție a raportat că în ziua precedentă, o instanță federală din districtul din Florida a acceptat o conspirație a doi bărbați din Districtul de Sud care a acceptat o conspirație pentru vinovația a doi bărbați. în legătură cu atacurile de tip ransomware care au avut loc în 2023. Ambii au pledat vinovați de o crimă federală legată de obstrucționarea sau afectarea comerțului prin extorcare. Sentința a fost stabilită pentru 12 martie 2026 și riscă o pedeapsă maximă de până la 20 de ani de închisoare.
Cine au fost și ce rol au jucat în sector. Potrivit FBI, acuzații sunt Ryan Goldberg, în vârstă de 40 de ani, și Kevin Both Martin, care avea experiență de muncă în domeniul siguranței6 și a lui Kevin Both Martin, de 3 ani. managementul securității. incidente și în procese legate de atacuri cu acest tip de instrument rău intenționat. Goldberg a lucrat ca manager de răspuns la incident într-o companie multinațională din sector, în timp ce Martin a lucrat ca negociator specializat în acest tip de extorcare în cadrul unei companii dedicate răspunsului la criminalitatea cibernetică. Acest context profesional i-a plasat într-un loc neobișnuit pentru acest tip de infracțiuni.
Un model de ransomware transformat în serviciu
Documentele de caz descriu că atacurile s-au bazat pe ALPHV, cunoscut și sub numele de BlackCat, un ransomware operat sub un model de serviciu. În această schemă, dezvoltatorii întrețin infrastructura de malware și de extorcare, în timp ce terții afiliați execută atacuri împotriva victimelor selectate. În schimbul acelui acces, inculpații au fost de acord să dea administratorilor 20% din orice răscumpărare obținută. Restul a fost distribuit între participanți, după ce au mutat fondurile prin diferite portofele digitale pentru a le face dificil de urmărit.
Investigația nu se limitează la un singur incident. Documentele includ atacuri și tentative îndreptate împotriva companiilor americane în perioada aprilie-decembrie 2023, cu victime în sectoare precum sănătatea, industria farmaceutică, sectoarele industriale și tehnologice. În singurul caz de succes, răscumpărarea plătită a fost de aproximativ 1,27 milioane USD în criptomonedă la momentul plății, potrivit dosarului. În alte episoade, cererile reflectate în caz au variat de la sute de mii de dolari până la aproximativ cinci milioane, întotdeauna conform documentelor instanței.
Dovezile care susțin acuzația
Cazul se bazează pe o combinație de înregistrări tehnice, analize financiare și declarații colectate de forțele federale americane. Printre elementele citate se numără accesul la instrumente legate de infrastructura de extorcare și monitorizarea mișcărilor criptomonedei după plata răscumpărării. În dosar se mai menționează percheziții efectuate înaintea unor atacuri, inclusiv o anchetă despre una dintre victime în 4 mai 2023, cu câteva zile înainte de un incident ulterior. La aceasta se adaugă un interviu înregistrat în care unul dintre acuzați și-a recunoscut implicarea, pe lângă percheziții și alte acțiuni încorporate în dosar.
Imagini | Serviciul Secret de Inteligență cu Gemini 3 Pro
În investigația noastră tehnică | Gonzalo este ChatGPT-ul armatei Pământului. Provocarea ta este colosală: transformă AI în marele aliat militar al secolului 21