A trecut o săptămână de când Ministerul de Interne a luat decizia de a dezactiva certificatul digital actual, dar NI a crescut în aceste zile doar o parte din chestia asta. este incertitudinea și îndoielile cu privire la o problemă care ar putea fi mai mare decât părea la început.
Informațiile care au ajuns în ultimele zile ne vorbesc despre eșecuri și mai grave, despre managementul dezastruos al crizei, despre o comunicare foarte îmbunătățită și despre o lipsă semnificativă de transparență. Toate acestea vin împreună cu o realitate palpabilă: că DNI-ul continuă să eșueze ca mijloc de a ne autentifica și de a semna digital documentele electronice.
Vulnerabilitatea este încă prezentă
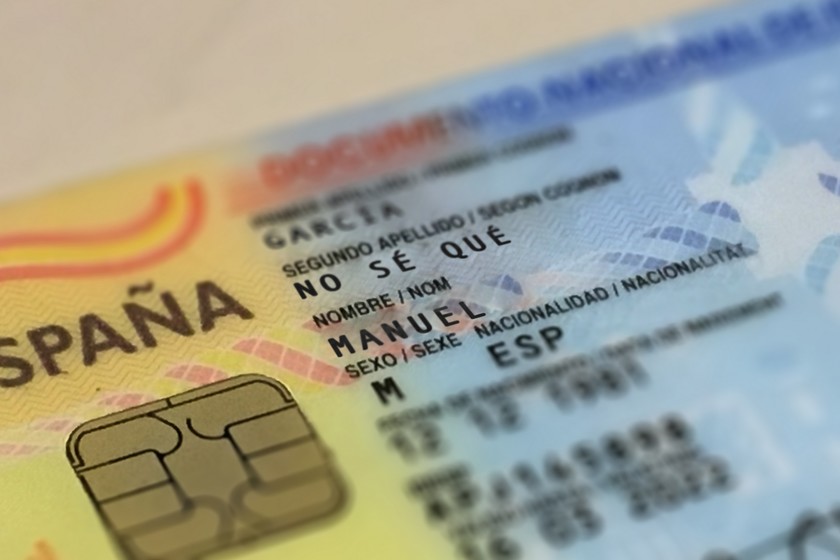
Vulnerabilitatea ROCA (CVE-2017-15361) care afectează cipurile inteligente integrate în Documentul național de identitate electronic (DNIe) al Spaniei, dar a fost depistată cu câteva săptămâni în urmă de către experții de la Universitatea Masnok Republica) care a confirmat gravitatea problemei.

Când problema a devenit cunoscută, guvernul estonian a dezactivat certificatele digitale a peste 750.000 de documente de identitate din țară și s-a aflat curând că în Spania problema era în esență aceeași, ceea ce a generat aceeași reacție din partea Ministerului de Interne, care a anunțat și dezactivarea unei astfel de funcții pentru DNI din aprilieÎn timpul investigației, experții companiei Enigma Bridge care au participat la descoperirea vulnerabilității au lansat un site informativ care a permis și celor afectați să verifice dacă au fost afectați de problemă. În Spania, tocmai această lipsă de informații este îngrijorătoare.
Informații oficiale, practic inexistente în Spania
Estonia este o țară în care utilizarea acest document este de fapt critică pentru funcționarea multor servicii publice, lucru care i-a determinat și pe cei responsabili de guvern și aceste administrații electronice să pună în aplicare diverse măsuri pentru a încerca să minimizeze problema.

Toomas Ilves, fostul președinte al Estoniei, a comentat în ITPro diferențele dintre managementul care s-a făcut în țara sa și în Spania. Singura diferență, a explicat el, este că Estonia este transparentă, în timp ce „alte țări și organizații rămân tăcute asupra aceleiași probleme”.
Cercetătorii cehi care au descoperit problema au informat autoritățile estoniene în august, dar conform Ilves Infineon, producătorul cipurilor, știau deja că există o problemă din februarie 2017, și nici ei, nici Gemalto – producătorul cardurilor în care sunt integrate aceste cipuri – nu au spus nimic până de curând.
În țara noastră informațiile nu au depășit o scurtă declarație pe site-ul DNI electronic care nu a fost actualizat de când a apărut în comunicarea inițială a problemei. Nici conturile de pe rețelele sociale ale Poliției și nici ale altor organisme publice nu au furnizat mai multe informații despre impactul vulnerabilității și despre cum să acționezi dacă sunt afectate.
Există, totuși, excepții și există companii care au folosit această tehnologie și reacționează într-un mod mult mai transparent atunci când gestionează criza și raportează despre aceasta. Compania bască Izenpe, un furnizor de servicii de certificare, a publicat informații detaliate despre problemă, indicând că a revocat 30.000 de certificate. De asemenea, vă permite să verificați dacă un utilizator este afectat prin site-ul dvs. și indică pașii pentru înlocuirea certificatelor afectate.

Impactul la nivel național ar putea fi enorm judecând după diferite studii preliminare. În El Correo de Andalucía, de exemplu, s-au vorbit săptămâna aceasta despre modul în care „aproximativ 400.000 de securiști sunt detectați de către cei din Sevilla”.
Care este domeniul de aplicare național? Anuarul statistic al Ministerului de Interne relevă că în 2016 au fost produse 6.009.848 de cărți de identitate în toată Spania și, deși nu există date definitive pentru 2017, previziunile pe care Direcția Generală a Poliției le-a furnizat Comisiilor Muncitorilor estimează că vor fi produse în jur de 7 milioane de documente. Aceste date ne permit să deducem că vulnerabilitatea „ar putea afecta peste 17 milioane de cărți de identitate la nivel național”.
Dezactivarea masivă a PAD-urilor pentru a actualiza DNIe
O altă greșeală în gestionarea problemei a fost făcută de Direcția Generală a Poliției, care, după cum a dezvăluit în ElDiario.es, a dezactivat toate Posturile de actualizare electronică a DNI (PAD) care sunt prezente în majoritatea birourilor de documentare din Spania.

Această organizație a emis o declarație prin care ordona angajaților acelor birouri să închidă PAD-urile începând cu ora 8 a.m. pe 6 noiembrie, pe lângă faptul că nu predau „plicul orb care conține numărul secret sau PIN”, și nici să nu facă duplicate ale documentelor cetățenilor care vin susținând că cipul nu funcționează sau că are o eroare.

Problema este că această deconectare a PAD-urilor a afectat toți cetățenii, indiferent dacă aveau sau nu problema în DNIe. Pentru a corecta problema, DGP a trimis o nouă declarație pe 10 noiembrie pentru a încerca să rezolve dezastrul.

În această declarație s-a explicat că ar fi permisă schimbarea codului PIN sau a cheii secrete a DNI și reînnoirea certificatelor acestuia acelor cetățeni cu DNIe înainte de aprilie 2015. Oficialii acestor birouri sunt cei care trebuie să verifice dacă DNI-urile respective sunt sau nu afectate, pe baza cărora vor putea folosi aceste date fără probleme pentru a actualiza aceste terminale.
Au fost într-adevăr revocate certificatele digitale?
Gestionarea acestei vulnerabilități părea a fi parțial rezolvată odată cu decizia Ministerului de Interne de a dezactiva funcția de certificat digital a DNI-ului electronic afectat, dar adevărul este că respectiva dezactivare nu pare să fi fost efectuată în totalitate.
Guvernul spaniol nu a revocat toate DNIe. Unii utilizatori susțin că își pot folosi DNI-ul în mod normal: href="https://t.co/kigRG8w8mm">https://t.co/kigRG8w8mm
— Julio Perales (@Jperales2) 15 noiembrie 2017
Informațiile oferite de poliția spaniolă sunt cu adevărat confuze. Articolul nostru este despre asta.
Acest lucru este dezvăluit de mesajele pe Twitter ale cetățenilor care confirmă că au putut să-și folosească în continuare DNIe pentru a semna documente digital și continuă să desfășoare proceduri în administrația publică ca până acum.
Am DNIe 3.0, din septembrie, și îl pot folosi în continuare în dosarul cetățenilor, justiție, registru electronic comun...😱😳😱
— maria lorenzo (@opositora2000) 14 noiembrie 2017
Am un cip afectat (03/2017) și în acest moment validează/redsara/es validează certificatul și documentul semnat. Nu m-ar deranja dacă ar continua așa (pentru cost/beneficiu) până ar putea fi noi certificate. Poate că aceasta este strategia #DGP #DNIew">#DNIew (@jaranper) 15 noiembrie 2017
Aceste date sunt confirmate cu cercetări precum cea care a fost efectuată la Universitatea din Zaragoza, unde autorul, Juan Arana, a explicat cum au verificat cu DNIe după 2015 aprilie. href="http://administracion.gob.es/">Citizen Folder prin Cl@ve și, de asemenea, în DGT la Cl@ve și, de asemenea, în DGT la Semnăturile pot fi în continuare falsificate Problema a fost de fapt agravată de o descoperire care depășește vulnerabilitatea inițială. Weekendul trecut, în VozPopuli au fost publicate alte informații conform cărora breșa de securitate a DNIe era considerată mai largă decât anterior. Un expert spaniol în securitate pe nume Héctor M. a descoperit că, pe lângă vulnerabilitatea ROCA, mai există o alta în emiterea semnăturii digitale. Conform cercetărilor sale, acest expert a explicat: Orice contract care a fost formalizat cu acele semnături care tocmai au fost anulate nu are nicio garanție. Nu este suficient să anulați pur și simplu semnătura, deoarece așa cum este proiectat DNI 3.0, nu se poate ști când au fost semnate aceste documente. Deoarece în sistemul proiectat de DGP nu există o dată semnăturii, nu se știe când a fost semnat ceva sau nu. Pentru a afla, ar trebui să mergi la terțul implicat, banca la care a fost folosită semnătura sau organismul public, care va trebui să studieze fiecare caz pentru a cunoaște momentul în care a fost formalizat certificatul. Aceasta înseamnă că, după cum a explicat Héctor M., un infractor cibernetic „ar putea semna un contract urmând identitatea unei alte persoane, cu o semnătură falsă și datată în trecut sau în viitor, și nu ar exista nicio modalitate de a ști dacă semnătura este falsă sau nu”. De fapt, chiar dacă DGP marchează aceste certificate ca nevalide, ele nu pot bloca utilizarea acestora. Rezolvarea problemei există - el însuși a subliniat mecanisme precum așa-numita „ștampilare temporală” - dar aceasta opțiune nu este integrată în sistemul folosit în DNIe 3.0, deoarece „fiecare furnizor de servicii decide să aibă un terț care certifică data semnăturilor, și nu toți o fac” În mod ironic, amploarea problemei ar putea fi redusă la minimum datorită unei realități palpabile: că utilizarea practică a DNI-ului electronic este foarte limitată. En Cinco Días, de exemplu, a indicat că conform datelor din 2014 (cel mai recent care există, aici doar o problemă a fost folosită pentru aceste documente 0% publică). proceduri. Această utilizare foarte limitată a DNIe cu funcția cu care s-a născut este, așa cum spunem, singurul lucru „bun” în această criză: certificatele digitale integrate în DNIe eliberate după aprilie 2015 sunt vulnerabile, dar având în vedere că marea majoritate a populației nu le folosește, impactul problemei este foarte diferit față de cel al Estoniei, în care toate tipurile de documente sunt de bază pentru procedurile publice. Eșecul acestui sistem de identificare și efectuare a procedurilor digitale a fost deja evident în 2013, după cum a dezvăluit în ElDiario.es. La acel moment, fuseseră emise 36 de milioane de unități, dar au indicat că, după mai bine de șapte ani și jumătate de funcționare, certificatul digital a fost „un eșec larg răspândit în lipsa de adoptare”. Asta, au susținut ei atunci, a determinat DGP să creeze DNIe 3.0, un document care tocmai a fost prezentat în ianuarie 2015 cu noi funcții, cum ar fi unele elemente de securitate suplimentare sau suport NFC. Acea propunere pare să fi devenit o altă oportunitate ratată și există câteva povești de groază despre experiențe de utilizare care par a fi norma. În El Diario de Navarra ne-au vorbit deja despre numeroasele probleme pe care le implică efectuarea oricărei proceduri cu DNI electronic: de la obținerea certificatului digital în sine și până la utilizarea acestuia. Cititoarele de identificare, browserele compatibile și serviciile funcționale au făcut operarea neregulată în cel mai bun caz. Acele experiențe nu par să se fi schimbat după apariția DNIe 3.0, iar în Asociația Internațională s-au vorbit și despre numeroasele probleme cu driverele de dispozitiv, versiunile browserelor adecvate și opțiunile acestora sau despre utilizarea medie a unui cetățean nu este conceput pentru un sistem mediu de . Acesta în sine este un bun rezumat al realității DNIe în Spania. Subutilizat și cu management și transparență de către organizații oficiale care nu ușurează lucrurile. Pentru mulți, alternativa, obținerea unui certificat de la Fábrica Nacional de Moneda y Timbre, sfârșește prin a fi mult mai ușoară și de obicei nu provoacă atât de multe probleme. În investigația noastră tehnică | DNI electronic, unul dintre marile fiascos din ultimii ani
Veștile bune: aproape nimeni nu folosește DNI-ul pentru că este un coșmar

 Utilitatea de utilizare a DNIe este una dintre marile bariere în calea adoptării sale în masă. Sursa: Asociația Internauților