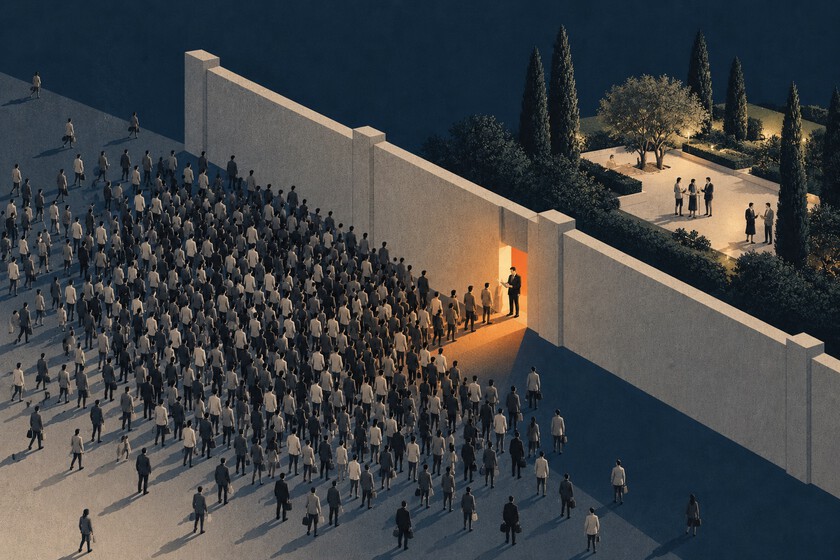
Malware-ul a încetat de mult să mai fie ceva de lupi singuratici. Pentru a arăta cele mai recente operațiuni internaționale de poliție, al căror domeniu de aplicare acoperă tot mai multe persoane afectate. Acum o săptămână, mai mult de 1.200 de servere RedLine și META au fost dezmembrate. Scopul său a fost să afecteze milioane de utilizatori din întreaga lume.
Pericolul „furatorilor de informații”
Un tip de malware devine din ce în ce mai comun. Acestea sunt „infostealers”, menite să fure parole, cookie-uri, detalii bancare și date sensibile legate de accesul la informații. În loc să încerce să instaleze un program sau să deterioreze sisteme, aceste programe malware sunt create pentru a încerca să capteze date care permit apoi accesul la conturi sau să obțină date personale pentru a le vinde pe piața neagră.
O singură acreditare poate pune milioane de oameni în pericol
Un exemplu de pericol al acestor „furători de informații” ne este explicat de Wired într-un raport despre industria criminalității cibernetice. Ei raportează cum o încălcare a Hot Topic a pus în pericol informațiile personale ale a 350 de milioane de utilizatori înregistrați, ale căror date au fost expuse.

Industria criminalității cibernetice funcționează deja ca și alte companii. Grupurile de programe malware afectează milioane de utilizatori, au avantaje mari și sunt organizate într-un mod structurat. Așa cum descris de FBI în rapoartele sale de criminalitate cibernetică, aceste grupuri acționează ca orice alt startup de tehnologie.
Ei au partea lor de dezvoltare, echipa lor monetizează datele furate, membrii resurselor umane caută pe forumurile DarkWeb pentru a găsi tineri hackeri. Și această organizație a făcut ca infractorii cibernetici să-și perfecționeze instrumentele și să evolueze rapid pentru a rămâne în fața corecțiilor de securitate.
Meseria tentantă a traficantului de date
Nu este narcotrafic, dar pare. Există o materie primă foarte căutată care se obține în mod legal, dar este nevoie de cineva care să o gestioneze și să găsească cine este dispus să plătească pentru ea. Pentru a găsi persoane interesate, anunțurile de recrutare sunt publicate în fotografii, promițând câștiguri ușoare.
Unde se vând aceste date? Un canal de comunicare este Telegram, care, în ciuda new-eginning-eso-eso a mesajelor aplicației pentru a elimina canalele ilegale, continuă să fie folosit pentru a găsi noi utilizatori, precum și pentru a oferi informații prin acreditări bot și informații furate.
Dincolo de aplicațiile de mesagerie criptate, au existat site-uri specializate precum Genesis Market sau Russian Market care permit vânzarea unor seturi mari de date scurse. În 2023 primul a fost demontat și a fost furat 80 de milioane de acreditări. Al doilea este încă activ și anul trecut a înregistrat o 670% creștere.

Și va merge mai departe: „furatorii de informații” ajung pe canalele tradiționale. Aceste programe malware care fură acreditări intră în cultura populară. Nu se găsesc doar în forumuri specializate, ci și pe platforme accesibile tuturor, cum ar fi YouTube, TikTok sau Github.
.Așa cum este descris de Wired, traficanții de date recomandă distribuirea de programe malware prin aceste platforme, astfel încât să poată fi utilizat, ca software gratuit, de către orice utilizator interesat. În mod clar este o utilizare care contravine politicii de utilizare a acestor platforme și sunt eliminate atunci când există dovezi, dar obiectivul este popularizarea utilizării acesteia.
Imagine | Wesley Ford
În investigația noastră tehnică | Atacurile ransomware extorc mult mai puțini bani. Motivul: victimele nu mai vor să plătească