„Se spune că pentru a prinde un hoț trebuie să gândești ca un hoț.” Pare o frază desprinsă din scenariul unui western din anii 70 sau al unui thriller de sâmbătă după-amiază, dar în ceea ce ne privește acum, autorul ei are prea puțin de-a face cu cinematografia. Este livrat de Dr. Mohamed Khamis, cercetător la Universitatea din Glasgow. Și face acest lucru pentru a prezenta cel mai recent studiu al său: cum, cu puțin mai mult decât o cameră și noțiuni de învățare automată, oricine ne poate descifra parolele.
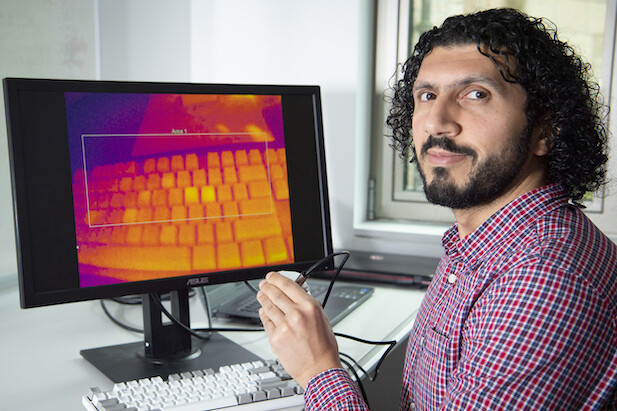
Mână în mână cu echipa sa, Khamis și-a propus să precizeze cât de ușor i-ar fi unui hoț să „vâneze” orice cod de securitate pe care l-am tastat pe un smartphone, computer, tabletă sau chiar la ATM-ul băncii. Pentru a lămuri îndoielile, au dezvoltat ThermoSecure, un sistem care se sprijină practic pe două picioare: o cameră de termoviziune și un Citirea tastelor

„Cu cât o zonă apare mai luminoasă în imaginea termică, cu atât a fost apăsată mai recent. Prin măsurarea intensității relative a zonelor mai calde este posibil să se determine literele, cifrele sau simbolurile care alcătuiesc parola și să se estimeze ordinea în care au fost utilizate,” Cu aceste date, atacatorul trebuie doar să încerce combinații pentru a găsi cheia potrivită (clin, cu ochi). Pe vremea sa, dr. Khamis demonstrase deja că este suficient ca un amator să vadă imaginile termice luate între 30 sau 60 de secunde după ce a introdus cheia pentru a o ghici cu succes. Acum, la această capacitate intuitivă se adaugă ajutorul valoros al AI. Este chiar atât de simplu? Datele calculate de Khamis, Norah Alotaibi și John Williamson și tocmai publicate în ACM Transactions on Privacy and Security sunt elocvente. În timpul cercetării lor, au făcut 1.500 de fotografii termice cu tastaturi QWERTY din diferite unghiuri și a fost astfel încât procesul de învățare automată a fost astfel încât procesul de învățare automată a fost atât de eficientă. eficient posibil. „exacte” posibil. O nouă cercetare de la @GlasgowCS, condusă de @MKhamisHCI, arată imaginile de la @MKhamisHCI cum este Efortul nu a mers rău pentru ei. Ei au descoperit că ThermoSecure a fost la fața locului în 86% din timp când a fost folosit cu imagini termice luate la 20 de secunde după utilizarea tastaturii, scăzând la 76% dacă au trecut 30 de secunde și la 62% dacă întârzierea a fost de un minut. Chiar și în acest caz, rata de decriptare a fost cu ușurință peste 50%. Cu o marjă de 20 de secunde, instrumentul a reușit să atace cu succes chiar și parolele lungi, de 16 caractere, cu o rată de încercare corectă de 67%, mai mult decât respectabilă. Pe măsură ce codurile au devenit mai scurte, procentul s-a îmbunătățit considerabil: cu parole cu 12 simboluri ThermoSecure a ghicit 82% din timp, cu parole cu opt a fost corectă în 93% din timp și dacă parolele aveau șase elemente rata de succes a crescut vertiginos la 100%. Experimentul își propune să depășească teorie și să transmită un mesaj clar, explică Khamis: cu resursele potrivite, descifrarea parolei pe care tocmai am introdus-o într-un bancomat de pe stradă, pe un computer sau pe ecranul telefonului nostru mobil este relativ simplă. Din ce în ce mai multe. „Accesul la camerele termice este mai accesibil ca oricând, acestea pot fi găsite pentru mai puțin de 200 de lire sterline și, de asemenea, învățarea automată devine din ce în ce mai accesibilă. Acest lucru face foarte probabil ca oamenii din întreaga lume să dezvolte sisteme similare cu ThermoSecure pentru a fura parole.” subliniază expertul de la Universitatea din Glasgow. „Este important ca cercetarea în domeniul securității cibernetice să țină pasul cu aceste evoluții pentru a găsi noi modalități de a atenua riscul –impacte–. De asemenea, suntem interesați să evidențiem factorilor de decizie politică riscurile pe care aceste tipuri de atacuri de securitate le prezintă.” În concluzie, expertul propune câteva soluții posibile, precum regândirea vânzării de camere termice, interzicerea celor care nu încorporează mecanisme de securitate mai bune în software-ul lor sau îngreunarea directă a celor care doresc să ne obțină cheile. Ca? Khamis sugerează că o modalitate bună este să te concentrezi pe materiale. Instrumentul lor a fost mult mai eficient cu acoperișurile din plastic ABS decât cu cele din PBT: a fost corect în aproximativ 50% din timp în primul caz; în 14% în al doilea. O altă strategie interesantă este să tastați mai repede, lăsând degetele pe taste pentru mai puțin timp, ceea ce reduce durata „trairii de căldură”, să folosiți parole lungi sau să optați pentru metode alternative de a ne identifica pe dispozitivele noastre, cum ar fi amprenta sau recognition facial. „Ele atenuează multe dintre riscurile unui atac termic”, subliniază specialistul. Imagini: Universitatea din Glasgow
Citiți mai multe ➡️ https://t.co/5NywPqSZt7 pic.twitter.com/Olourew3zf